



1
機関要件定義書に記載された文書名称、数量、形式
(事例) 公共部門・教育・Polish 3D / Polish AI / Polish+
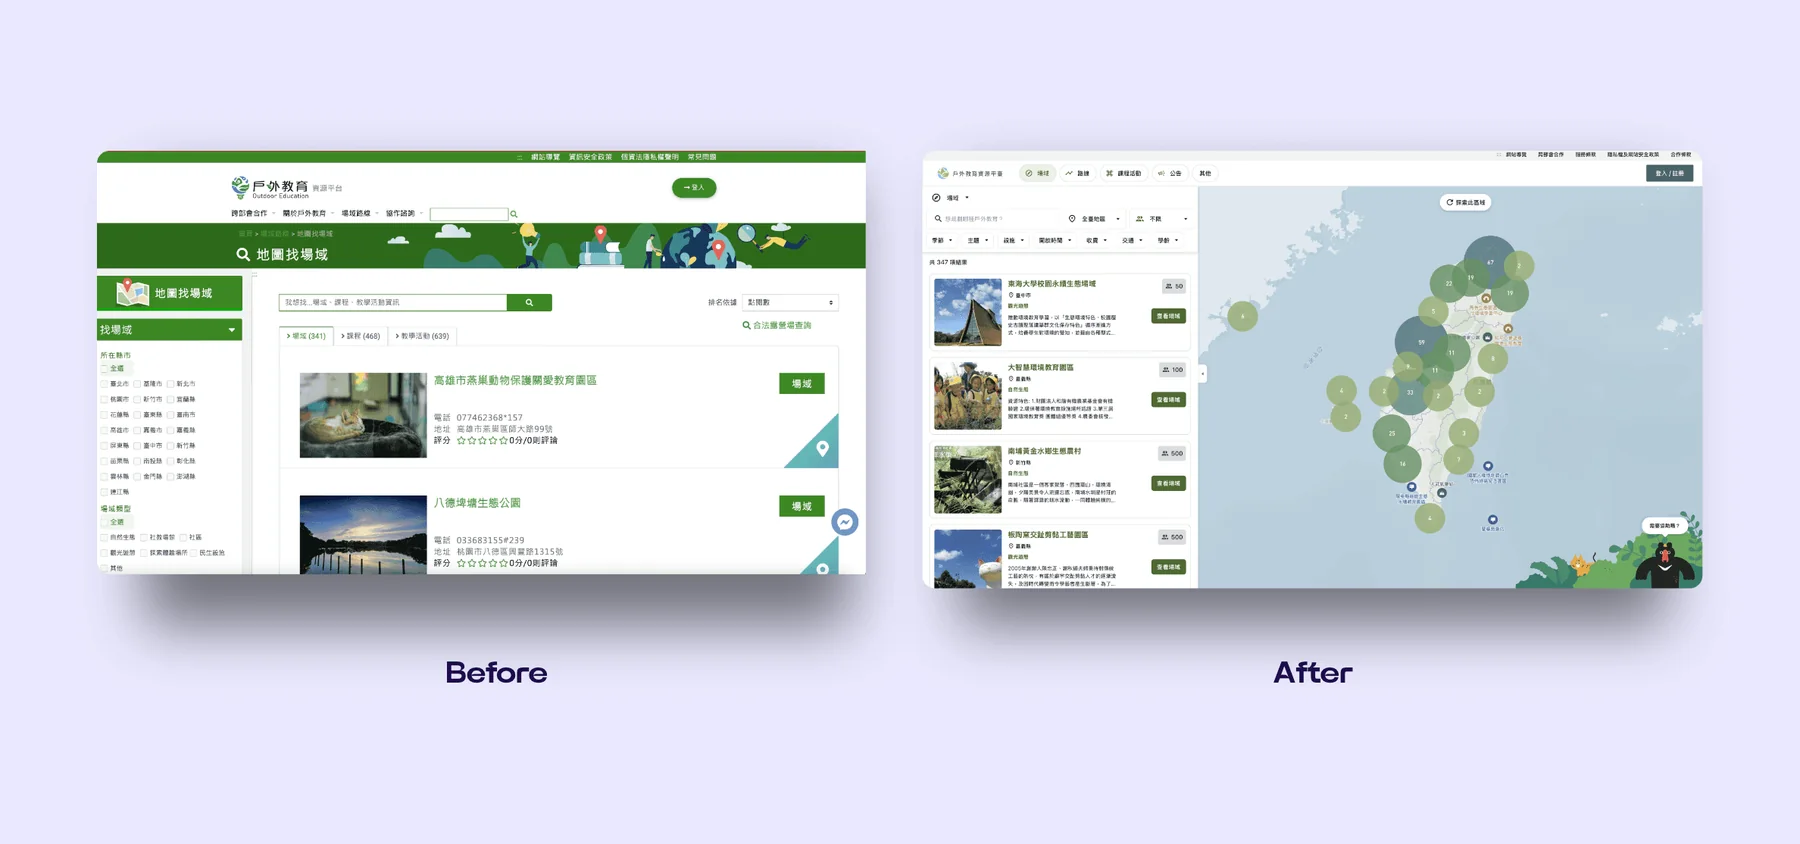
台湾全土の教師が野外学習の行程を組む際には、各施設の情報を検索して相互に比較する必要があります。このプラットフォームは台湾全土の野外教育施設を統合し、教師が地図上で施設を探し、距離を見積もり、授業の行程を計画できるようにします。
(課題)
教師が野外学習の行程を組むには、校務の合間に時間を確保し、各種施設の情報を検索して繰り返し比較し、ほかの教師の経験や評判も参考にして、ようやくその施設が適しているかを判断できます。
このプラットフォームは、もともとデータの構築と管理に開発の重点を置いていました。各県市にはそれぞれ野外教育のデータがあり、教師は行程を一つ計画するのに複数のシステムを切り替えて検索する必要があったため、検索と活用の流れの統合が今回の対象でした。
(アプローチ)
教師への段階的なインタビューを重ねた結果、野外学習のリソースは従来の行楽施設に限らないことが分かりました。文史館、生態系の現場から地域の小さな店まで、行程に教育的な意義があれば、いずれも適した学習リソースになり得ます。
チームは商用の旅程作成サイトを研究し、現場の教育関係者にもインタビューして、要件を整理しました:教師は、その場所で何を教えるのに適しているのか、学校からどれくらい近いのかを知りたい。過剰な詳細(高速道路でのアクセス方法など)はかえって情報を複雑にする。施設の検索と選定は、ネットでホテルを予約するように簡単でなければならない。
そのため、ユーザーが見て回りやすく、探しやすい、高度にカスタマイズされたインタラクティブマップに重点を置きました。
(設計の要点)
ユーザーは地図サービスを使う感覚で、近隣の学習施設を簡単に見つけて保存でき、自分の野外学習の計画経験もアップロードして共有し、教育現場の状況や対処法を話し合えます。博物館や農場などの施設提供者は、自らイベント情報を掲載して参考に供することができます。
デスクトップ
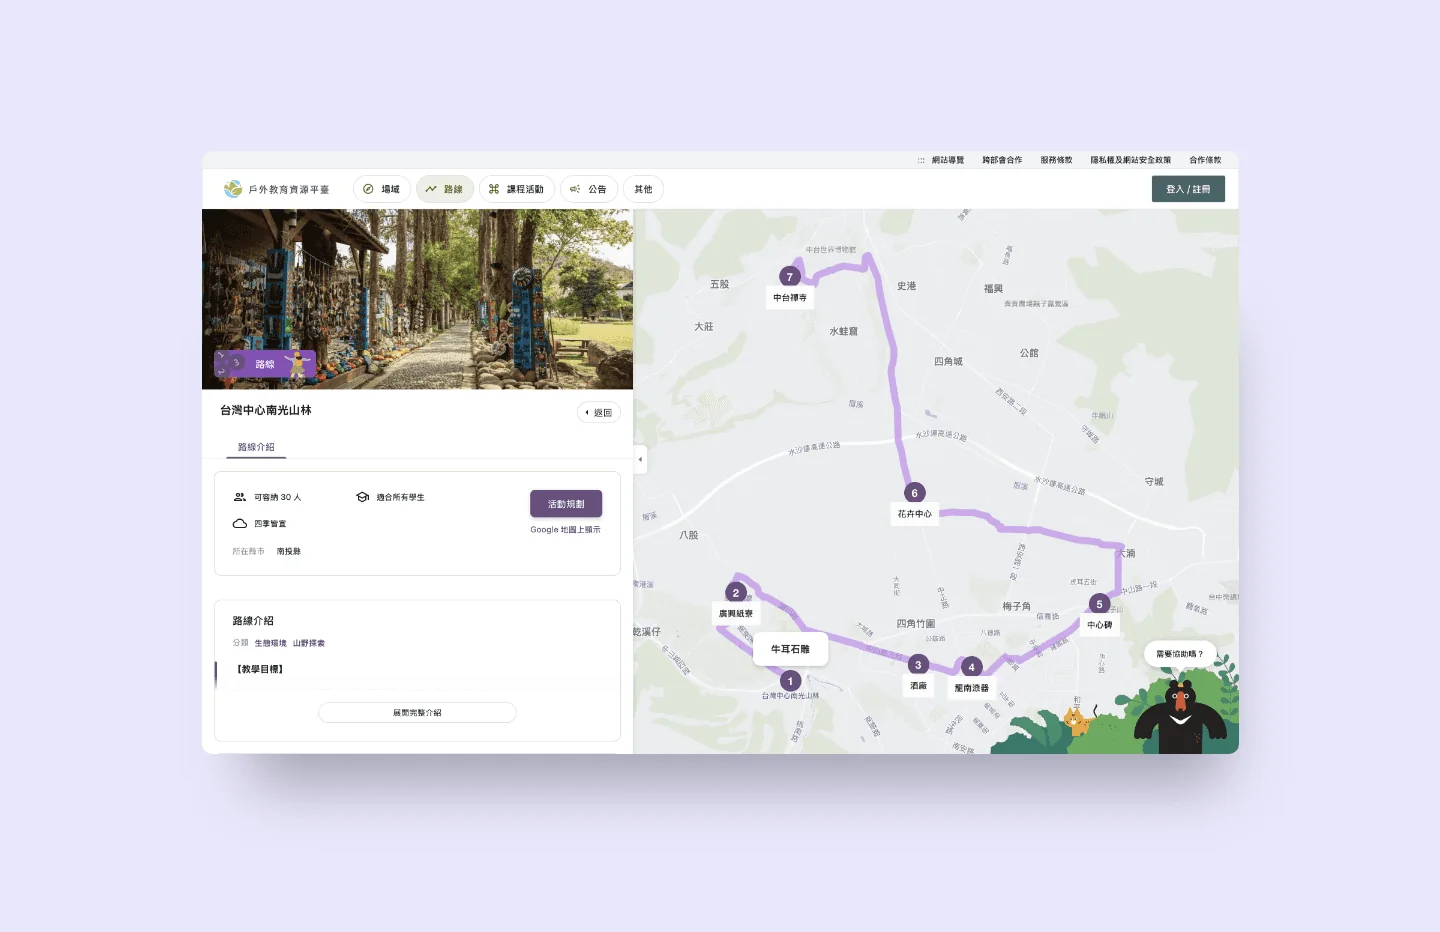
施設リストとインタラクティブマップが並んで表示され、テーマ、季節、設備、開放時間、料金、交通、学齢で絞り込むと、リストと地図上の施設も合わせて更新されます。地図を拡大すると、まとまった数字が少しずつ個別の施設へと展開され、画面右下の専用の動物キャラクターがリアルタイムのサポート窓口になっています。
プラットフォームのイメージとして、動物をモチーフにした専用キャラクターのシリーズを設計しました。家族みんなで親しめるキャラクターで、欧米や日本などの野外教育分野の成功事例を参考にし、観光PRと施設の展示の両方に使えるよう配慮しています。陸の教育を代表する山林の生き物と、海洋教育を象徴する海の生き物では、筆致、スタイル、体のデザインをそれぞれ作り分けました。
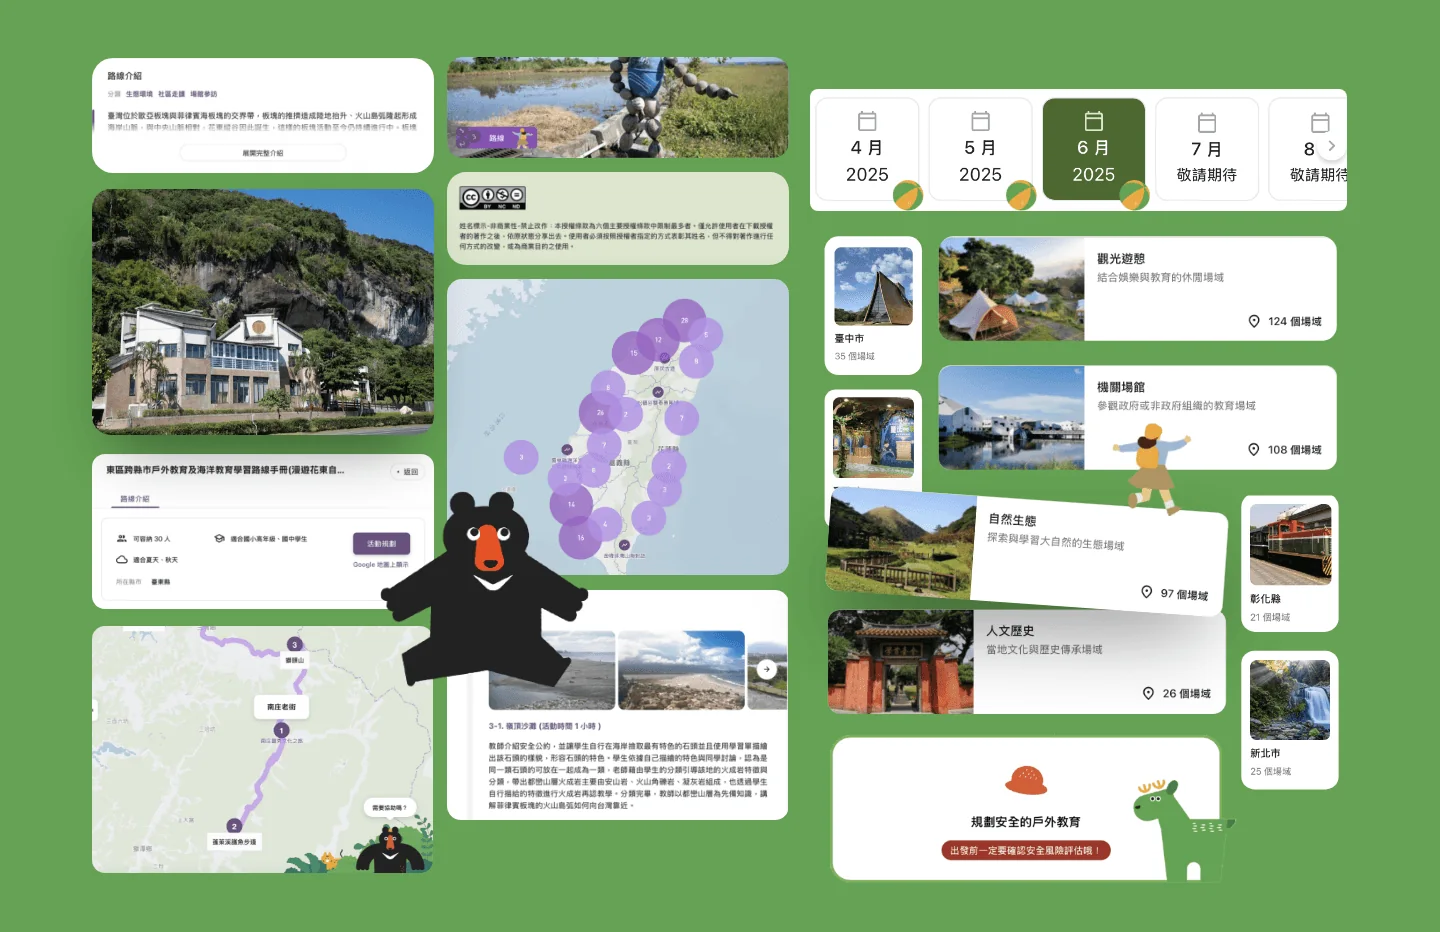
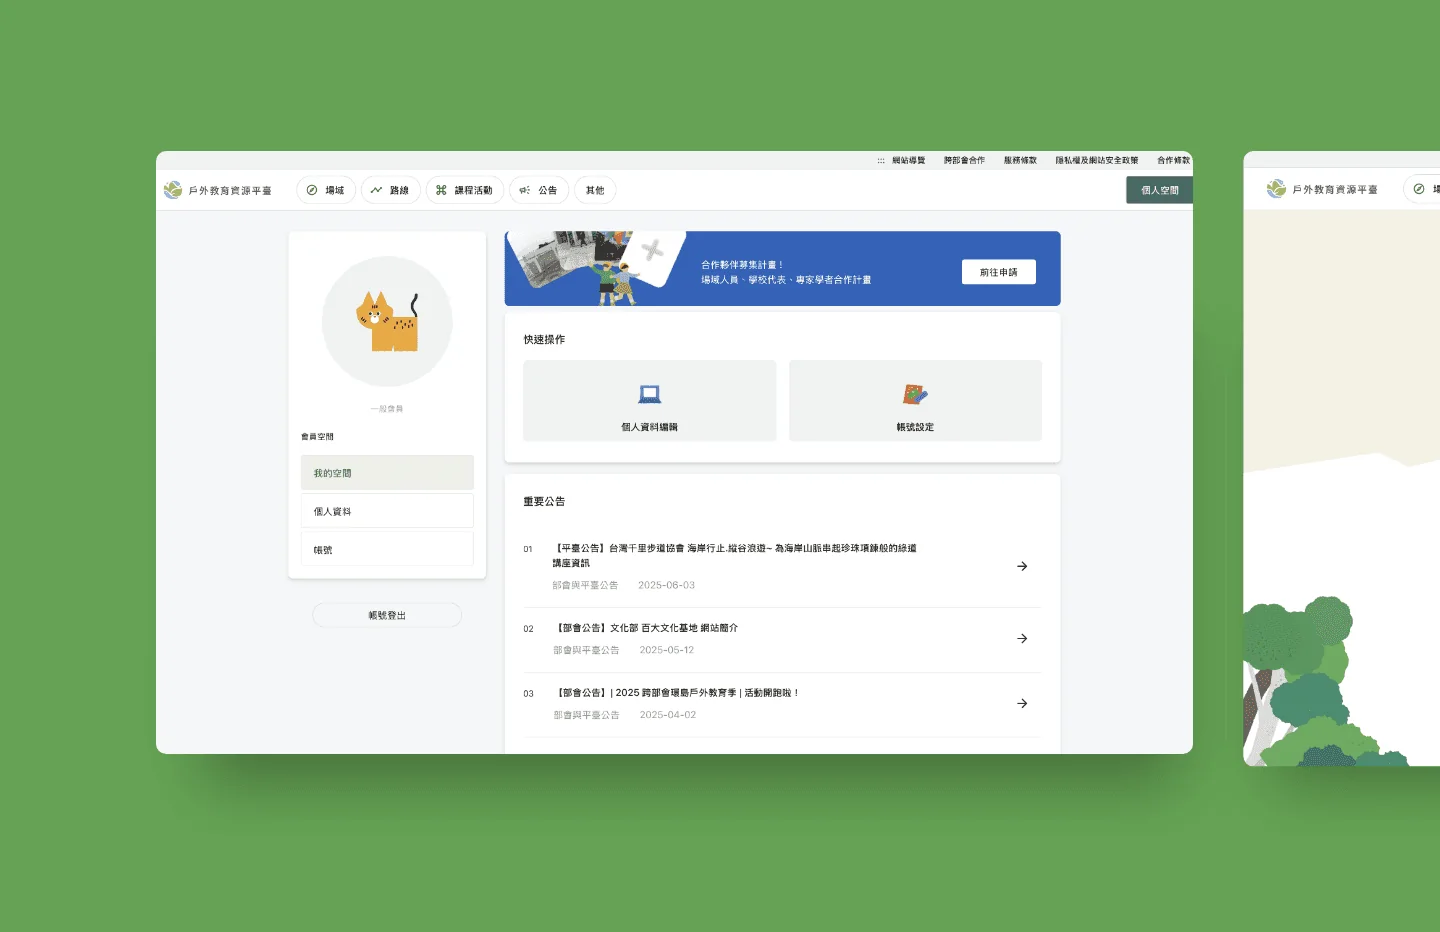
システムは、再利用可能なモジュールに分割しています:複数ロールのログインと権限システム、リアルタイムで更新されるインタラクティブマップのテンプレート、自動化されたデータエディター(数百件のデータを一度にアップロードし、形式を自動チェック)、そして公文書業務とアジャイル開発を組み合わせたワークフロー。要件が変わった場合は、優先順位に従ってモジュールを調整・デプロイするだけで済み、コミュニケーションの時間と開発コストを削減できます。
(納品・検収)
所管官庁の要求に沿ったスキャン、中・高リスクの修正、誤検知の申し立てに対応し、設計入札から実装入札へと引き継ぎます。
文書名と数量は一字一句そろえてから、見積もりと分担を話し合います。
政府調達法、施行細則、情報セキュリティ法規の委託規定に基づき整理
所管官庁のスキャンに合わせ、開発チームが判読と修正を行います。
要件定義書と情報セキュリティ上の義務があるプロジェクトは、初回ミーティングで範囲を項目ごとに照合できます。
(成果)
プラットフォームの立ち上げ当初に入居した施設は、5件だけでした。プラットフォームの整備が進み、教師から設計へのフィードバックが続くなかで、参加度とデータのアップロード量は明らかに増え、直近では週60以上の施設が参加するまでになりました。
プロジェクトには複数の部門と複雑な意思決定の階層が関わり、所管機関と共に新しい働き方を導入しました。メッセージは追跡・分類が可能なコラボレーションプラットフォームでやり取りし、文書はオンラインで共同編集できる形式に全面的に切り替えました。さらにタスクカードを作成し、変更・開発・調整の進捗が一目で分かるようにしています。
これによりコミュニケーションの効率とコラボレーション文化が向上し、協力関係も、外部委託先からプラットフォームのパートナーチームへと変わりました。
スマートフォン
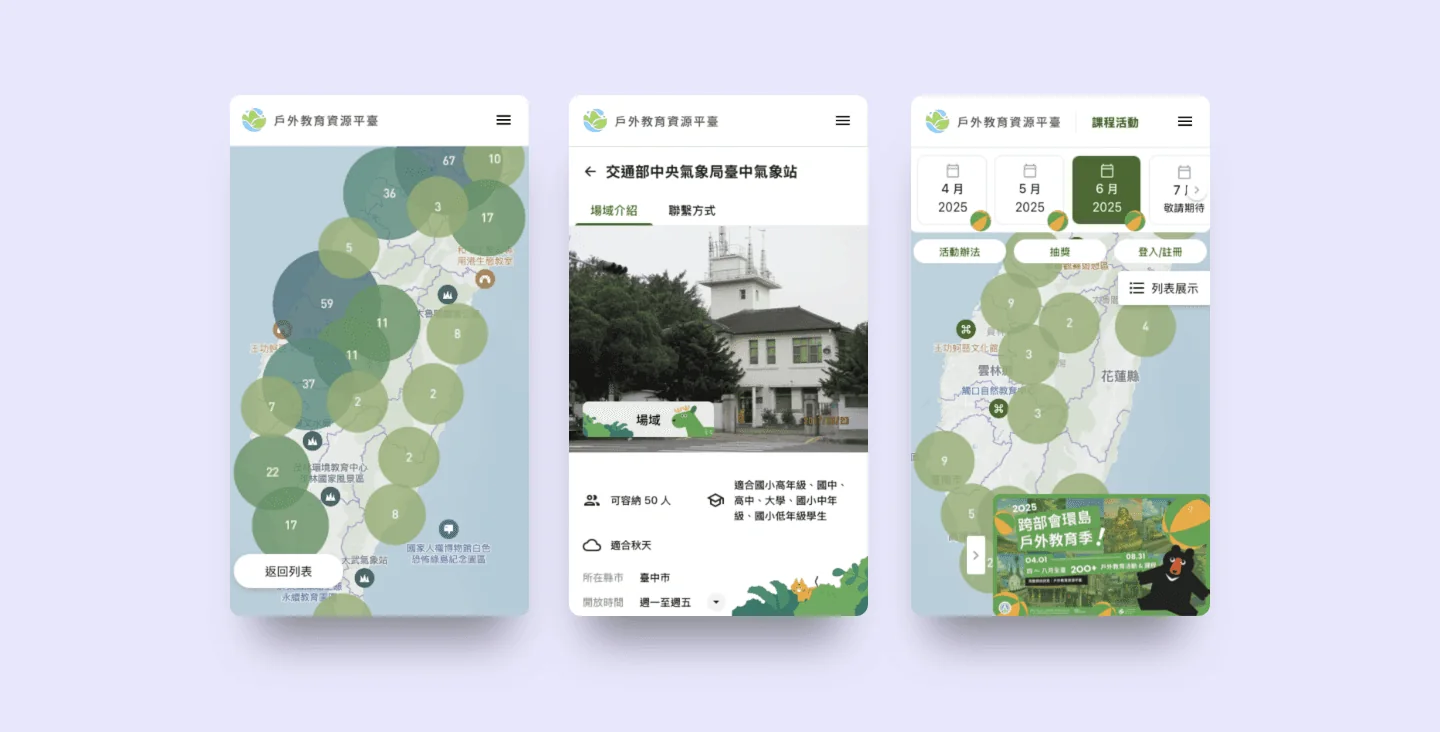
スマートフォンではまずリストで施設を見て、「地図表示」を押すと全画面の地図が開きます。施設のまとまり、名称ラベル、カテゴリーのアイコンは拡大縮小に合わせて更新され、左下の「返回列表」でいつでもリストへ戻れます。
(工程記録)
NIST SP 800-115 に基づき意訳してまとめています。
| 責任レベル | 脆弱性スキャン | ペネトレーションテスト |
|---|---|---|
| A 級 | すべての中核情報通信システムを毎年2回実施 | すべての中核情報通信システムを毎年1回実施 |
| B 級 | すべての中核情報通信システムを毎年1回実施 | すべての中核情報通信システムを2年に1回実施 |
| C 級 | すべての中核情報通信システムを2年に1回実施 | すべての中核情報通信システムを2年に1回実施 |
ソースに記載された周期の3項目のみを描画しています。ディスク使用量の警告はしきい値で発動し、復旧訓練は本文で扱うため、いずれも図には含めていません。位置は頻度の目安のみを示します。
役割分担の概略図。実際の分担は各プロジェクトの契約と機関の要求によって決まります。
SLA の内容はプロジェクトごとに取り決め、重要なのは契約に明記することです。
1回の完全なヘルスチェック。数値は概算値です。
段階は順序を示すもので、固定日数ではありません。
(Client note)
屋外教育リソースプラットフォームは、POLISH のチームにサイト構築を支援してもらえて幸運でした。過程ではさまざまなツールを活用し、一歩ずつ私たちを導きながら議論し、問題を整理してくれました。特に安心できたのは、表面的な状況への対応にとどまらず、丁寧な議論と分析を通じて私たちを核心の問題へ導いてくれたことです。だからこそ、現在の満足のいくプラットフォームを順調に公開できました。
 LaiPlatform PO・NUTC
初回ミーティング(15〜30分)で、手法の方向性、予算帯、スケジュール案を確認できます。
Polish 3DPolish AIPolish+次のプロジェクト:棟・階・住戸から室内の360度まで、1本の内覧ルートに
(お問い合わせ)
三つのステップで、判断に足る進め方と予算帯が得られます。

